多伦多大学的研究团队Citizen Lab上周发布报告,称找到证据显示,一家以色列公司Discover-Tech利用数字广告技术,在受害者仅仅浏览网站或应用里的广告时,就能在设备上安装后门。Citizen Lab长期调查针对政府、企业、非营利组织、媒体和政治团体的网络间谍活动,曾揭露多起知名案件。
报告说,Discover-Tech扮演了Google等广告平台与间谍软件、黑客公司之间的中间人,其中至少一家间谍软件公司Candiru因“恶意网络活动”已被美国列入出口管制名单。按照正常的广告竞价流程,Discover-Tech在Duolingo、BBC、《纽约时报》等网站和应用上竞买广告位,赢得竞价后展示看似普通的广告,但广告中暗藏可以感染设备的代码。研究人员称,这类“零点击雇佣型间谍软件”一旦得手,就能读取密码、电子邮件和内部系统信息。
Citizen Lab表示,已核实半岛电视台的设备被这种广告感染,并追踪到从设备首次看到广告、到与Candiru服务器建立联系、再到设备被植入劫持文件的全过程。研究人员也指出,看到广告并不等于一定被感染,只说明设备暴露在漏洞攻击之下。不过他们称,这家公司还能借广告技术给设备“画像”,识别设备身份、追踪浏览记录、定位地理位置,足以推断出使用者的姓名或工作单位,再据此挑选攻击目标。广告行业的公开记录显示,被这样追踪的设备数以百万计。
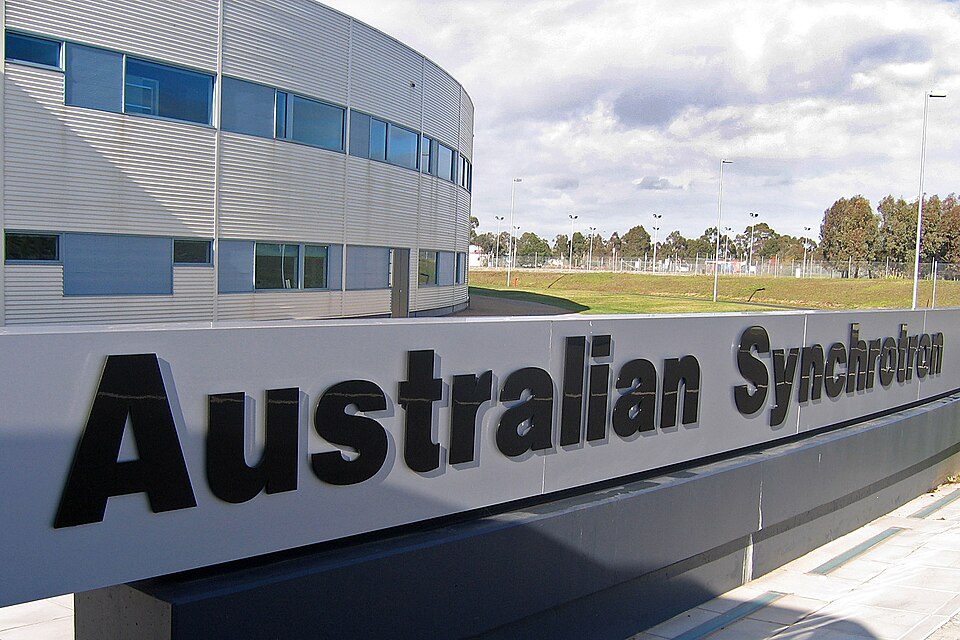
在北约等多国防务、网络安全机构和国际组织之外,报告特别提到澳洲关键基础设施、政府、大学和媒体网络中出现了“相当集中”的广告展示记录。报告没有列出大部分澳洲目标,但指出其中许多从事核研究,并点名ANSTO及其位于维州Clayton的澳洲同步加速器(Australian Synchrotron)研究园区。
ANSTO发言人表示已注意到相关报告,正在按标准流程应对,目前没有发现报告所述手法对其设施、系统和信息造成任何影响。内政部把ABC的询问转给澳洲网络情报机构澳洲信号局(ASD),后者拒绝置评。报告称,研究人员通报调查结果后,Google已将Discover-Tech移出其平台;ABC已联系Google置评。
研究间谍软件行业的迪肯大学副教授Diarmaid Harkin说,这是一种新手法,显示不法分子如何利用网络基础设施攻击对手:零点击攻击需要先弄清楚该攻击谁,而广告技术恰好提供了这些信息。他认为,事件暴露出一家公司如何能取得Google等广告巨头的信任、长期传播攻击代码而不被发现,并呼吁加强对在线广告行业的监管,追问“谁在为这些数字广告系统充当监督者”。